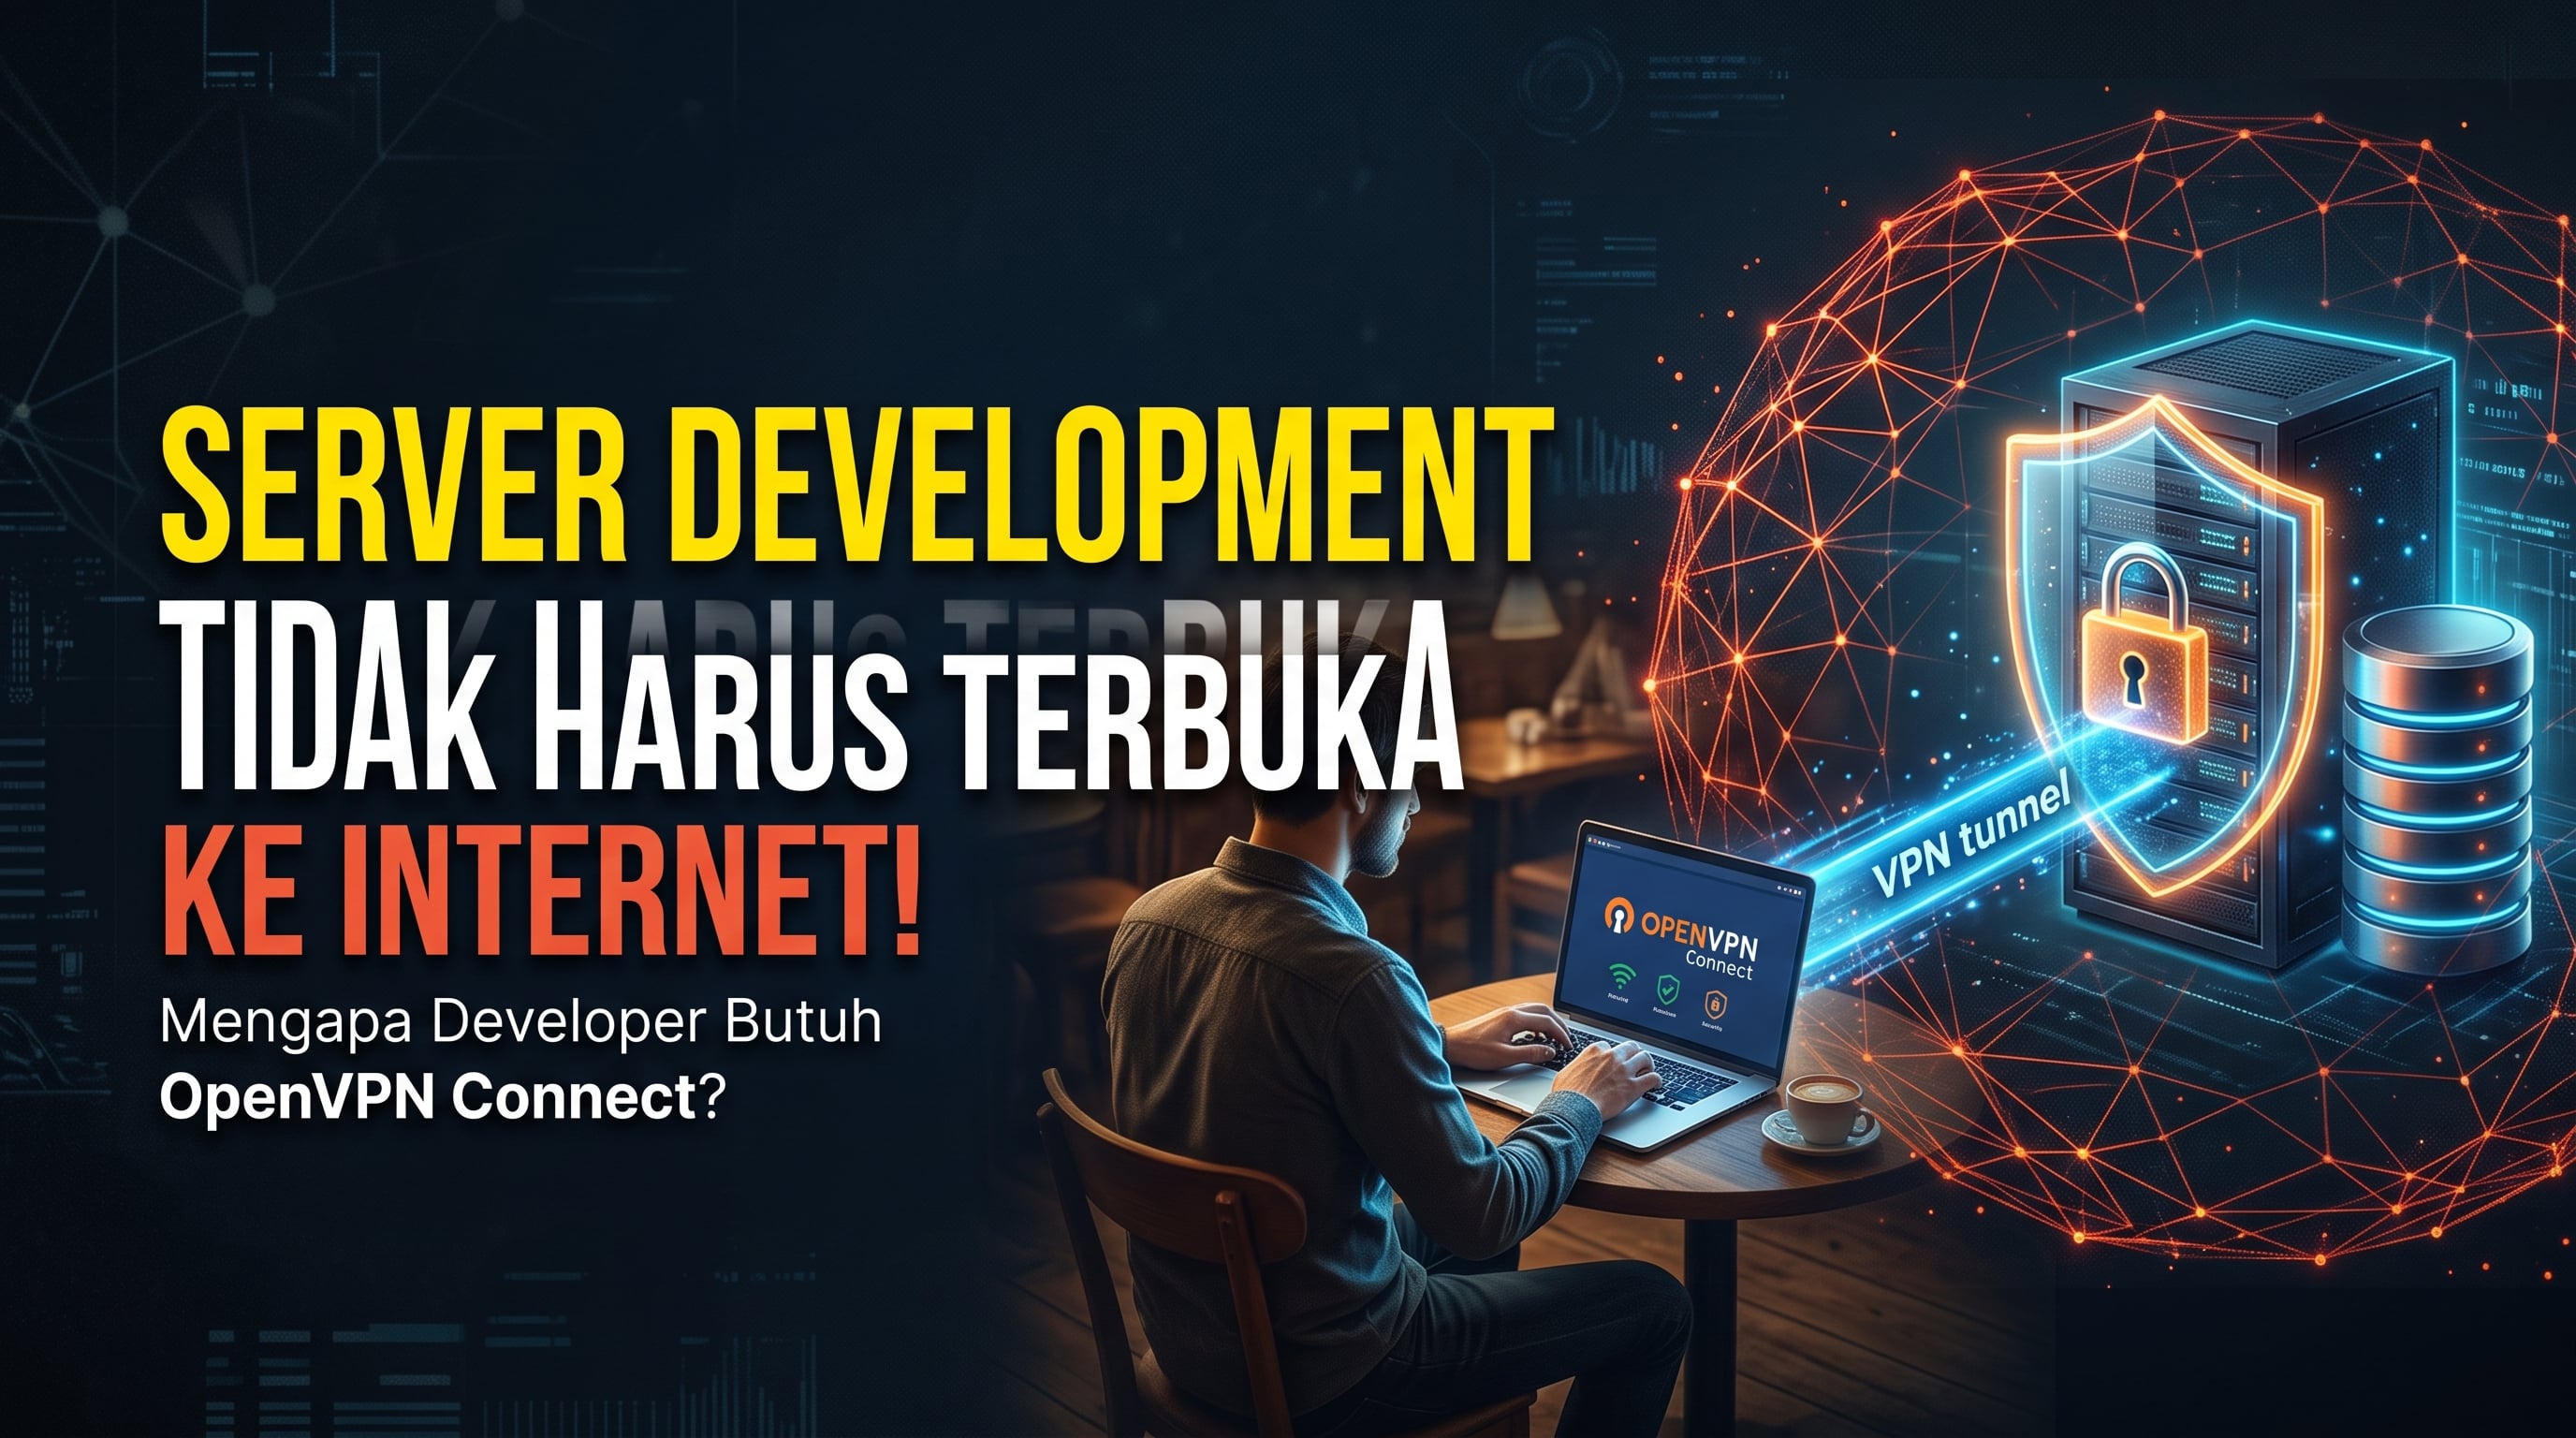
Server Development Tidak Harus Terbuka ke Internet: Mengapa Developer Perlu Memahami OpenVPN Connect?
I am an enthusiastic researcher and developer with a passion for using technology to innovate in business and education.
Server Development Tidak Harus Terbuka ke Internet: Mengapa Developer Perlu Memahami OpenVPN Connect?
Meta description: Pelajari OpenVPN Connect untuk developer, mulai dari cara kerja VPN, akses server dan database internal, panduan konfigurasi, biaya, keamanan, hingga perbandingannya dengan Tailscale dan VPS.
Bayangkan Anda sedang mengerjakan proyek klien dari rumah. Aplikasi berjalan di laptop, kode tersimpan di GitHub, tetapi database development hanya bisa diakses melalui jaringan kantor. Anda perlu memeriksa bug, menguji API internal, atau mengakses dashboard yang tidak tersedia untuk publik.
Apa yang akan Anda lakukan?
Membuka port database ke internet mungkin terlihat seperti jalan pintas. Namun, keputusan itu dapat menambah risiko keamanan jika tidak disertai pembatasan akses, autentikasi, dan konfigurasi yang benar.
Menyewa VPS baru juga belum tentu menjadi solusi. Bisa jadi server yang Anda butuhkan sebenarnya sudah tersedia di kantor atau rumah, tetapi belum memiliki jalur akses jarak jauh yang sesuai.
Di sinilah developer perlu memahami Virtual Private Network (VPN).
Salah satu aplikasi yang dapat digunakan untuk terhubung ke jaringan VPN adalah OpenVPN Connect. Aplikasi ini memungkinkan perangkat terhubung ke server VPN yang kompatibel dengan protokol OpenVPN melalui profil koneksi yang sesuai.
Namun, ada fakta penting yang sering terlewat: menginstal OpenVPN Connect saja tidak otomatis memberikan akses ke server lain. Anda tetap membutuhkan server atau layanan VPN, profil konfigurasi, serta izin akses yang diperlukan.
Memahami perbedaan ini akan membantu developer memilih solusi yang tepat—tanpa mengeluarkan biaya yang tidak perlu atau membuka infrastruktur secara sembarangan.
1. Apa Itu OpenVPN Connect?
OpenVPN Connect adalah aplikasi klien resmi dari OpenVPN yang digunakan untuk terhubung ke server atau layanan VPN berbasis protokol OpenVPN.
Aplikasi ini tersedia untuk sejumlah platform, termasuk Windows, macOS, Android, dan iOS. Pengguna biasanya memperoleh profil koneksi dari administrator jaringan atau penyedia layanan VPN, kemudian mengimpornya ke aplikasi.
Dokumentasi resmi: https://openvpn.net/connect-docs/user-guide.html
Untuk memahami fungsinya, kita perlu membedakan tiga istilah berikut.
VPN (Virtual Private Network) adalah teknologi yang membangun koneksi jaringan privat melalui jaringan lain, seperti internet. Koneksi ini umumnya menggunakan enkripsi untuk melindungi lalu lintas antara perangkat dan titik akhir VPN.
OpenVPN adalah protokol dan ekosistem perangkat lunak VPN yang digunakan untuk membangun koneksi tersebut.
OpenVPN Connect adalah aplikasi klien yang menggunakan protokol OpenVPN untuk terhubung ke server atau layanan yang kompatibel.
Analogi sederhananya: jika VPN adalah jalur akses privat, OpenVPN adalah teknologi yang digunakan untuk membangunnya, sedangkan OpenVPN Connect merupakan salah satu aplikasi untuk memasuki jalur tersebut.
Karena itu, jangan menyamakan OpenVPN Connect dengan layanan VPN konsumen yang langsung menyediakan server di berbagai negara. OpenVPN Connect tidak menyediakan layanan VPN bawaan. Anda harus memiliki akses ke server atau layanan yang kompatibel terlebih dahulu.
2. Mengapa Developer Perlu Memahami VPN?
VPN bukan teknologi yang wajib dipasang oleh setiap programmer. Namun, pemahamannya sangat berguna ketika pekerjaan melibatkan infrastruktur yang tidak boleh diakses sembarang orang.
Berikut beberapa skenario yang sering ditemui.
A. Mengakses server development
Tim pengembangan dapat memiliki server yang hanya bisa diakses dari jaringan internal. Server tersebut mungkin menjalankan API, dashboard administrasi, atau layanan pengujian.
Dengan VPN yang dikonfigurasi dengan benar, developer yang telah mendapat izin dapat mengakses layanan tersebut dari jaringan lain tanpa harus membuat seluruh layanan terbuka untuk publik.
B. Mengakses database internal
Misalnya, aplikasi pengujian menggunakan PostgreSQL atau MySQL yang hanya menerima koneksi dari jaringan tertentu.
Alih-alih membuka port database ke seluruh internet, organisasi dapat membatasi akses melalui jaringan privat atau jalur VPN, kemudian menerapkan autentikasi dan aturan firewall.
VPN bukan pengganti keamanan database. Pengguna tetap membutuhkan akun yang sesuai, hak akses minimum, dan konfigurasi server yang aman.
C. Bekerja dari rumah atau lokasi berbeda
Developer tidak selalu bekerja di kantor. Ada yang bekerja dari rumah, coworking space, perjalanan dinas, atau lokasi klien.
VPN dapat membantu menghubungkan perangkat ke jaringan kerja sehingga sumber daya internal tetap dapat diakses sesuai kebijakan organisasi.
D. Mengakses layanan internal lintas lingkungan
Sebuah proyek mungkin memiliki beberapa lingkungan:
Development untuk proses pengembangan.
Staging untuk pengujian sebelum rilis.
Production untuk aplikasi yang digunakan pengguna.
Ketiga lingkungan tersebut tidak selalu memiliki aturan akses yang sama. VPN dapat menjadi bagian dari mekanisme akses ke lingkungan internal, tetapi hak akses tetap perlu dibatasi berdasarkan kebutuhan dan peran pengguna.
E. Mengelola infrastruktur milik klien
Konsultan IT atau developer freelance bisa mengelola beberapa sistem milik klien yang berbeda. Akses ke setiap sistem sebaiknya diberikan secara terpisah, terkontrol, dan dapat dicabut ketika pekerjaan selesai.
Dalam situasi ini, VPN merupakan salah satu komponen infrastruktur akses yang patut dipertimbangkan, bukan solusi tunggal untuk seluruh persoalan keamanan.
3. Bagaimana Cara Kerja OpenVPN Connect?
Secara sederhana, koneksi OpenVPN melibatkan perangkat pengguna, aplikasi klien, server VPN, dan sumber daya jaringan yang diizinkan.
Alurnya seperti berikut:
Administrator atau penyedia layanan menyiapkan server VPN.
Pengguna memperoleh profil koneksi beserta informasi autentikasi yang diperlukan.
Pengguna mengimpor profil ke OpenVPN Connect.
Aplikasi mencoba terhubung ke server VPN dan melakukan proses autentikasi.
Jika koneksi berhasil, perangkat membangun jalur VPN sesuai konfigurasi yang diberikan.
Pengguna mengakses sumber daya yang diizinkan melalui jalur tersebut.
Profil OpenVPN biasanya menggunakan ekstensi .ovpn. File ini dapat memuat alamat server, parameter koneksi, sertifikat, serta pengaturan lain yang diperlukan untuk membangun koneksi.
Referensi: https://openvpn.net/connect-docs/connection-profiles.html
Perlu diingat, berhasil tersambung ke VPN tidak selalu berarti semua server internal otomatis bisa diakses. Hasilnya bergantung pada routing, DNS, firewall, kebijakan akses, dan konfigurasi jaringan.
Contohnya, VPN mungkin berhasil tersambung, tetapi koneksi ke database tetap gagal karena port database diblokir atau akun pengguna tidak memiliki izin.
4. Contoh Arsitektur VPN untuk Developer
Bayangkan sebuah tim kecil memiliki server internal yang menjalankan API dan database pengujian.
Tanpa jalur akses privat, tim mungkin tergoda membuka layanan tersebut ke internet. Dengan arsitektur yang lebih terkontrol, alurnya bisa seperti berikut:
Laptop developer → OpenVPN Connect → Server VPN → Firewall dan aturan akses → Server development
Dalam arsitektur ini:
OpenVPN Connect menjadi aplikasi klien.
Server VPN menerima dan mengelola koneksi klien.
Firewall membatasi lalu lintas yang boleh melewati jaringan.
Server development hanya menerima koneksi sesuai aturan yang ditetapkan.
VPN tidak otomatis mengamankan seluruh komponen tersebut. Administrator tetap perlu mengatur autentikasi, segmentasi jaringan, pembaruan perangkat lunak, logging, dan hak akses.
Untuk organisasi yang lebih besar, pendekatan ini dapat dikembangkan dengan pemisahan jaringan, kebijakan akses berbasis identitas, serta pemantauan aktivitas koneksi.
5. Cara Menggunakan OpenVPN Connect
Jika kantor, klien, atau penyedia layanan telah menyediakan akses OpenVPN, Anda tidak harus membangun server sendiri. Biasanya Anda cukup memasang aplikasi dan mengimpor profil yang diberikan.
Langkah 1 — Unduh aplikasi resmi
Kunjungi situs resmi OpenVPN:
Pilih aplikasi sesuai sistem operasi perangkat Anda.
Hindari mengunduh installer dari situs tidak dikenal. Aplikasi jaringan memiliki hak akses yang sensitif sehingga sumber unduhan perlu diperhatikan.
Langkah 2 — Dapatkan profil koneksi
Minta administrator atau penyedia layanan memberikan profil koneksi yang diperlukan. Profil tersebut biasanya berupa file .ovpn, atau berupa URL untuk proses impor jika layanan mendukungnya.
Jangan menggunakan profil acak dari internet untuk mengakses jaringan kerja. Profil harus berasal dari sumber yang tepercaya dan memang ditujukan untuk layanan yang ingin Anda akses.
Langkah 3 — Impor profil
Pada OpenVPN Connect, buka menu profil atau My Profiles, kemudian pilih opsi untuk menambahkan profil.
Anda dapat mengimpor file .ovpn dari perangkat atau menggunakan URL jika disediakan oleh layanan.
Dokumentasi langkah resmi: https://openvpn.net/connect-docs/import-profile.html
Langkah 4 — Lakukan autentikasi
Tergantung konfigurasi server, Anda mungkin diminta memasukkan nama pengguna dan kata sandi, melakukan autentikasi multifaktor (MFA), atau melalui mekanisme autentikasi lain.
Ikuti instruksi administrator. Jangan membagikan kredensial atau sertifikat pribadi kepada orang lain.
Langkah 5 — Hubungkan perangkat
Pilih profil yang telah diimpor, kemudian aktifkan koneksi.
Jika status menunjukkan koneksi aktif, Anda dapat mulai menguji akses ke sumber daya yang memang diizinkan.
Langkah 6 — Uji layanan yang diperlukan
Jangan hanya mengandalkan indikator koneksi VPN. Uji layanan yang ingin Anda gunakan, misalnya:
Apakah hostname internal dapat ditemukan?
Apakah server development dapat dijangkau?
Apakah koneksi SSH berhasil?
Apakah aplikasi dapat terhubung ke database sesuai izin?
Jika gagal, periksa log OpenVPN Connect, konfigurasi DNS, routing, firewall, serta aturan akses di sisi server.
6. Bagaimana Jika Developer Ingin Membuat VPN Sendiri?
Ini berbeda dari sekadar menggunakan OpenVPN Connect.
Jika Anda ingin menghubungkan laptop ke komputer di rumah atau kantor, Anda membutuhkan infrastruktur VPN atau solusi jaringan privat lain. Ada dua pendekatan umum.
Pilihan A — OpenVPN Access Server
OpenVPN Access Server merupakan solusi server VPN yang dapat dipasang pada infrastruktur sendiri atau lingkungan cloud yang didukung.
Anda mengelola server, pengguna, autentikasi, serta kebijakan akses. OpenVPN Connect kemudian digunakan oleh perangkat klien untuk terhubung ke server tersebut.
Dokumentasi dan informasi produk: https://openvpn.net/access-server/
Pendekatan ini memberikan kontrol lebih besar, tetapi membutuhkan pemahaman jaringan, administrasi server, pembaruan keamanan, dan pemeliharaan.
Pilihan B — CloudConnexa
CloudConnexa merupakan layanan jaringan privat berbasis cloud dari OpenVPN. Pendekatan ini mengurangi kebutuhan untuk mengelola sendiri seluruh komponen server VPN, meskipun konfigurasi dan kebijakan akses tetap perlu dikelola.
Informasi resmi: https://openvpn.net/cloud-vpn/
Keduanya tidak sama: Access Server berfokus pada server yang dikelola sendiri, sedangkan CloudConnexa merupakan layanan yang dikelola melalui platform cloud.
Pilihan terbaik bergantung pada kemampuan teknis tim, kebutuhan kontrol, jumlah pengguna, dan biaya.
7. Apakah OpenVPN Connect Gratis?
OpenVPN Connect adalah aplikasi klien, sedangkan biaya dapat muncul dari server atau layanan VPN yang digunakan. Jadi, pertanyaan tentang biaya perlu memisahkan aplikasi dari infrastrukturnya.
Sebagai contoh, pada halaman harga resmi yang diperiksa untuk artikel ini:
OpenVPN Access Server: menyediakan paket gratis untuk maksimal dua koneksi aktif secara bersamaan. Kebutuhan yang lebih besar dapat memerlukan paket berbayar.
OpenVPN CloudConnexa: menyediakan paket Starter gratis dengan lima seat, sedangkan paket berbayar tersedia untuk kebutuhan dan fitur tambahan.
Sumber harga resmi:
Harga, batas penggunaan, dan ketentuan paket dapat berubah. Periksa halaman resmi sebelum menentukan anggaran.
Selain lisensi, perhitungkan biaya server atau cloud, bandwidth, alamat IP jika dibutuhkan, pemeliharaan, serta waktu administrasi. Solusi yang gratis dari sisi aplikasi belum tentu gratis dari sisi infrastruktur.
8. Bagaimana Jika Internet Rumah Menggunakan CGNAT?
Ini merupakan persoalan yang cukup relevan bagi developer yang ingin mengakses komputer rumah dari luar jaringan rumah.
CGNAT adalah mekanisme yang digunakan sebagian penyedia internet untuk berbagi alamat IPv4 publik di antara beberapa pelanggan. Akibatnya, pelanggan tidak selalu memiliki alamat IPv4 publik yang dapat menerima koneksi masuk secara langsung.
Jika Anda membangun server OpenVPN sendiri di rumah, CGNAT dapat menyulitkan koneksi masuk dari internet. Port forwarding di router rumah saja mungkin tidak cukup karena ada lapisan NAT tambahan di jaringan penyedia internet.
Beberapa pilihan yang dapat dipertimbangkan:
Meminta layanan alamat IP publik dari penyedia internet, jika tersedia.
Menggunakan server cloud sebagai titik penghubung.
Menggunakan layanan jaringan privat yang dirancang untuk menghubungkan perangkat di balik NAT.
Menggunakan solusi remote access yang sesuai dengan kebutuhan.
Tailscale, misalnya, menggunakan alamat IP privat khusus dalam jaringan perangkatnya dan dirancang agar perangkat dapat terhubung meskipun berada di balik NAT. Namun, detail konektivitas dan kemungkinan penggunaan relay bergantung pada kondisi jaringan.
Dokumentasi: https://tailscale.com/docs/
CGNAT bukan berarti akses jarak jauh mustahil. Artinya, Anda perlu memilih arsitektur yang sesuai dengan kondisi jaringan.
9. OpenVPN Connect, Tailscale, VPS, SSH, dan AnyDesk: Apa Bedanya?
Nama-nama ini sering muncul ketika developer ingin mengakses komputer atau server dari jarak jauh. Namun, masing-masing memiliki fungsi berbeda.
| Teknologi | Fungsi utama | Cocok untuk |
|---|---|---|
| OpenVPN Connect | Klien untuk terhubung ke server VPN berbasis OpenVPN | Mengakses jaringan privat yang menyediakan layanan OpenVPN |
| Tailscale | Menghubungkan perangkat melalui jaringan privat berbasis mesh VPN | Mengakses komputer, server, dan layanan antarperangkat dengan konfigurasi relatif sederhana |
| VPS | Komputer virtual yang disewa di pusat data | Menjalankan aplikasi, database, server VPN, atau layanan backend |
| SSH | Protokol akses jarak jauh berbasis terminal | Mengelola server dan menjalankan perintah |
| RDP | Protokol remote desktop | Mengakses antarmuka desktop Windows |
| AnyDesk | Aplikasi remote access | Mengendalikan komputer melalui antarmuka grafis |
Perbedaan paling mendasar adalah bahwa VPN menyediakan jalur jaringan, sementara SSH dan RDP digunakan untuk mengakses layanan tertentu melalui jaringan tersebut.
VPS pun bukan pengganti VPN secara langsung. VPS adalah sumber daya komputasi yang dapat digunakan untuk menjalankan VPN, aplikasi, atau layanan lainnya.
Contoh: Mengakses Windows di rumah dari MacBook
Jika kebutuhan Anda adalah membuka terminal dan desktop Windows di rumah dari MacBook, Anda tidak harus langsung membangun OpenVPN sendiri.
Salah satu arsitektur yang dapat dipertimbangkan adalah:
Memasang Tailscale pada Windows dan MacBook.
Mengaktifkan Remote Desktop pada Windows edisi Pro yang mendukungnya.
Menggunakan aplikasi remote desktop di Mac untuk mengakses Windows melalui jaringan Tailscale.
Mengaktifkan OpenSSH Server pada Windows jika Anda juga memerlukan akses terminal.
Membatasi akses melalui firewall dan kebijakan jaringan yang sesuai.
Dalam skenario tersebut, Tailscale menyediakan konektivitas antarperangkat, sedangkan RDP dan SSH menyediakan akses desktop dan terminal.
Tidak ada satu pilihan yang selalu terbaik. Jika organisasi Anda sudah menggunakan OpenVPN, OpenVPN Connect mungkin menjadi pilihan paling sederhana karena infrastrukturnya sudah tersedia.
10. Keamanan: Hal yang Tidak Boleh Diabaikan
VPN membantu membangun koneksi yang terlindungi, tetapi bukan jaminan bahwa seluruh sistem otomatis aman.
Beberapa praktik yang patut diterapkan:
Gunakan autentikasi yang kuat. Aktifkan MFA jika didukung. Hindari menggunakan satu akun bersama untuk semua developer.
Batasi hak akses. Berikan akses hanya ke jaringan, server, dan port yang diperlukan. Jangan menganggap semua pengguna VPN boleh mengakses seluruh jaringan internal.
Jaga kerahasiaan profil dan sertifikat. File .ovpn dapat memuat konfigurasi dan material autentikasi yang sensitif. Simpan dengan aman dan cabut akses jika profil atau kredensial diduga bocor.
Jangan membuka layanan internal tanpa kebutuhan. Database, panel administrasi, SSH, dan RDP sebaiknya dilindungi dengan firewall dan kebijakan akses yang jelas.
Perbarui perangkat lunak. Server VPN, sistem operasi, aplikasi klien, dan layanan internal perlu mendapatkan pembaruan keamanan.
Pantau koneksi. Untuk lingkungan kerja, log koneksi dan mekanisme pencabutan akses membantu administrator mendeteksi masalah dan mengelola akun yang tidak lagi diperlukan.
Gunakan perangkat yang tepercaya. VPN tidak menghilangkan risiko dari malware, perangkat yang telah disusupi, atau kredensial yang dicuri.
Tujuan VPN bukan membuat semua layanan dapat dijangkau dengan mudah. Tujuannya adalah menyediakan akses yang terkontrol sesuai kebutuhan.
11. Kesalahan Umum Ketika Menggunakan OpenVPN Connect
Ada beberapa kesalahpahaman yang dapat membuat konfigurasi VPN terasa lebih sulit daripada seharusnya.
Kesalahan pertama: mengira aplikasi klien sudah cukup. OpenVPN Connect memerlukan profil dan server atau layanan yang kompatibel.
Kesalahan kedua: mengira VPN sama dengan VPS. VPN berkaitan dengan konektivitas jaringan; VPS adalah komputer virtual yang dapat menjalankan berbagai layanan.
Kesalahan ketiga: menganggap koneksi aktif berarti semua layanan dapat diakses. DNS, routing, firewall, autentikasi, dan izin server tetap menentukan akses.
Kesalahan keempat: membuka port sebanyak mungkin agar mudah terhubung. Pembukaan port harus didasarkan pada kebutuhan dan disertai kontrol keamanan yang memadai.
Kesalahan kelima: memilih teknologi hanya karena populer. Jika perusahaan sudah menyediakan OpenVPN, gunakan jalur yang telah disetujui. Jika kebutuhan Anda sekadar menghubungkan perangkat pribadi di balik CGNAT, solusi jaringan privat lain mungkin lebih sederhana.
12. Checklist Sebelum Memilih Solusi
Sebelum memasang OpenVPN Connect atau membangun server VPN, jawab pertanyaan berikut:
Apakah saya hanya perlu memakai VPN yang sudah disediakan, atau ingin membangun server sendiri?
Sumber daya apa yang perlu diakses: terminal, desktop, database, API, atau seluruh jaringan internal?
Apakah saya memiliki alamat IP publik, atau jaringan berada di balik CGNAT?
Apakah ada persyaratan keamanan dari kantor atau klien?
Berapa banyak pengguna dan koneksi simultan yang dibutuhkan?
Apakah saya siap mengelola server, pembaruan, sertifikat, firewall, dan pemantauan?
Berapa biaya total yang bisa dialokasikan untuk infrastruktur dan pemeliharaan?
Jawaban tersebut akan membantu menentukan apakah OpenVPN Connect, OpenVPN Access Server, CloudConnexa, Tailscale, atau solusi lain lebih sesuai.
Kesimpulan: Developer Bukan Hanya Perlu Bisa Coding
Semakin banyak pekerjaan pengembangan yang melibatkan server, API, database, cloud, dan sistem internal. Karena itu, memahami cara mengakses infrastruktur secara aman merupakan bagian penting dari keterampilan teknis seorang developer.
OpenVPN Connect layak dipahami bukan karena setiap developer wajib menggunakannya, melainkan karena aplikasi ini memperkenalkan konsep penting tentang klien VPN, profil koneksi, autentikasi, dan akses ke jaringan privat.
Jika server OpenVPN sudah disediakan oleh kantor atau klien, OpenVPN Connect dapat menjadi alat yang tepat. Jika Anda ingin menghubungkan komputer sendiri dari jarak jauh, bandingkan kebutuhan dengan solusi lain sebelum membangun infrastruktur baru.
Pada akhirnya, profesionalisme developer tidak hanya diukur dari seberapa cepat ia menulis kode, tetapi juga dari kemampuannya memilih arsitektur yang tepat, menjaga keamanan sistem, dan menggunakan sumber daya secara efisien.
Teknologi yang baik bukan sekadar membuat sesuatu bisa diakses. Teknologi yang baik membuat sesuatu bisa diakses oleh orang yang tepat, dengan cara yang tepat, dan dengan risiko yang terkendali.
Referensi resmi
OpenVPN Connect User Guide — https://openvpn.net/connect-docs/user-guide.html
OpenVPN Connect — https://openvpn.net/client/
Connection Profiles — https://openvpn.net/connect-docs/connection-profiles.html
Import a Profile — https://openvpn.net/connect-docs/import-profile.html
OpenVPN Access Server — https://openvpn.net/access-server/
OpenVPN Access Server Pricing — https://openvpn.net/access-server/pricing/
OpenVPN CloudConnexa — https://openvpn.net/cloud-vpn/
OpenVPN CloudConnexa Pricing — https://openvpn.net/cloud-vpn/pricing/
Tailscale Documentation — https://tailscale.com/docs/
Catatan editorial: informasi harga dan fitur merupakan kondisi yang ditampilkan pada halaman resmi saat artikel disusun, 19 Oktober 2026. Periksa kembali sumber resmi sebelum publikasi jika artikel diterbitkan pada tanggal berbeda.